

Ferramentas e módulos proprietários
500+
Tecnologia proprietária com seleção por contexto e execução controlada — não disparos isolados de scanner. Cobre web, API, mobile, cloud, Kubernetes, Active Directory e código-fonte.

Pentest e auditoria de segurança ofensiva
Auditoria de segurança ofensiva para web, APIs e sistemas críticos, com a mesma metodologia dos pesquisadores que vencem programas de bug bounty internacionais.
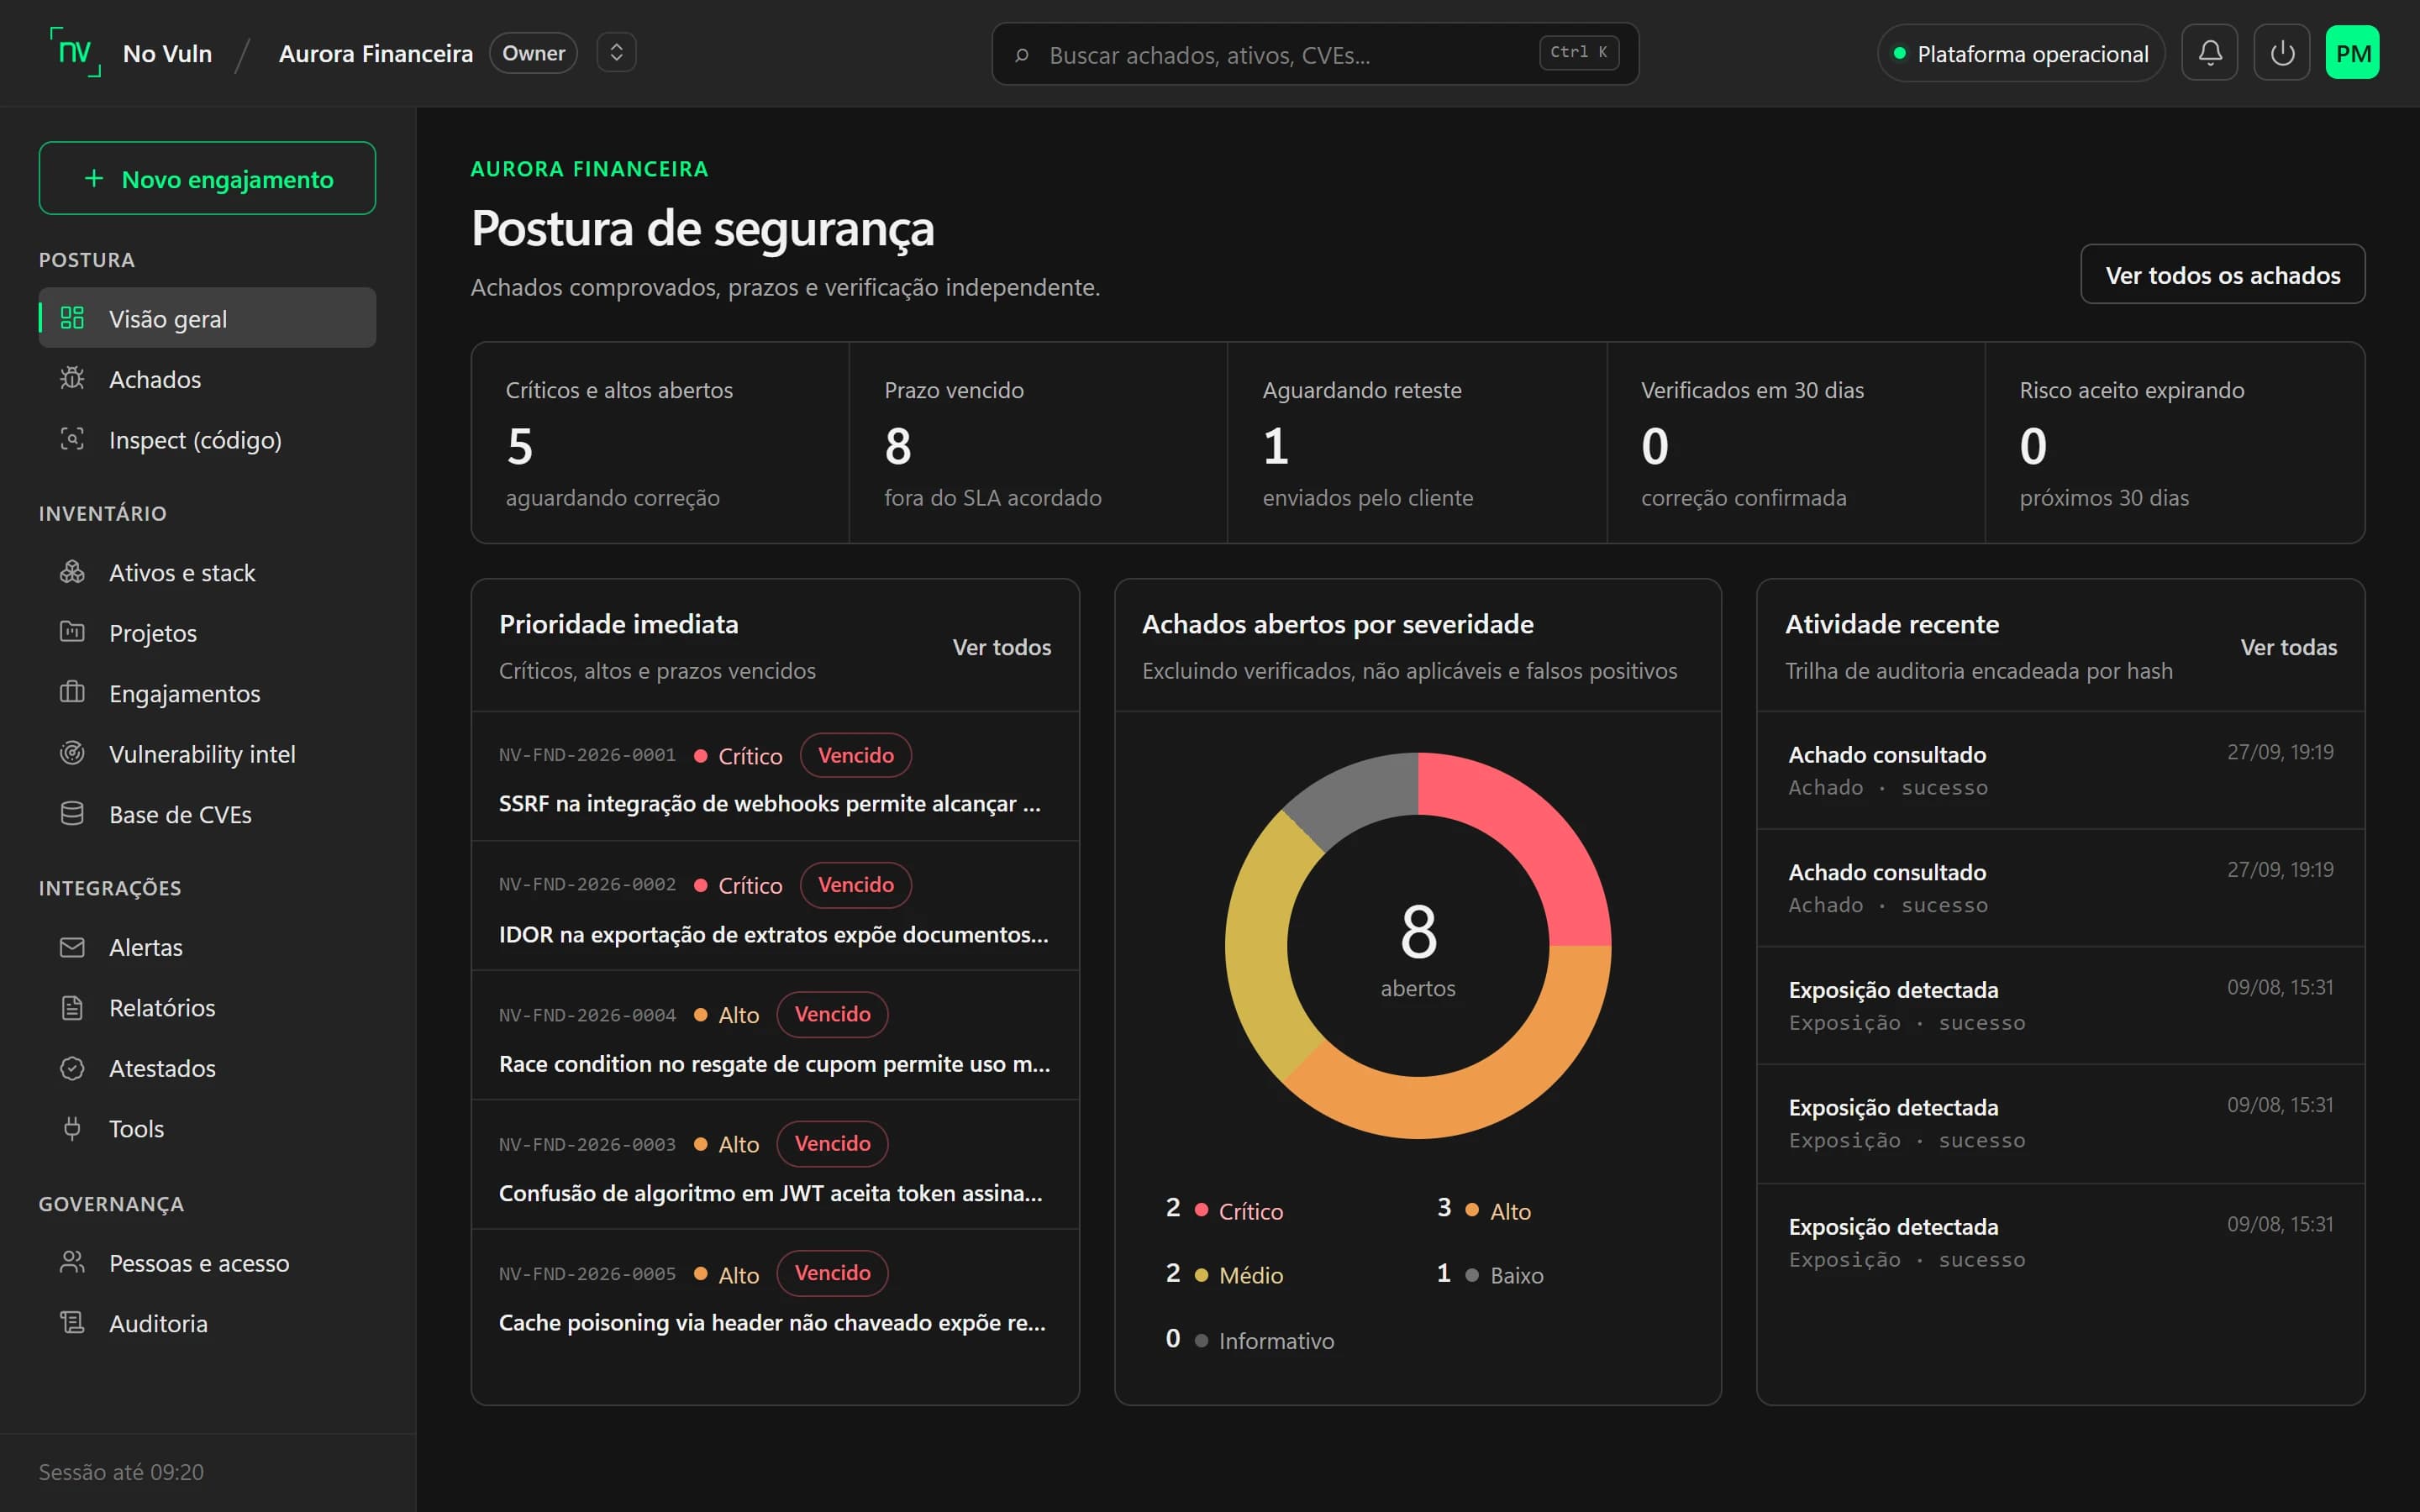
No Vuln Hub — portal do cliente. Dados de demonstração.
Plataformas onde a No Vuln já encontrou vulnerabilidades




Serviços
Pensamos como atacantes reais para que você nunca precise reagir como vítima.
Pentest
Simulação de ataque controlada e profunda: aplicação web, APIs, autenticação, sessões, integrações e lógica de negócio. Você escolhe a modalidade — black box, grey box ou white box —, uma ou combinadas, conforme o objetivo.
Para lançamentos, due diligence, conformidade e pré-auditoria de cliente enterprise.
Auditoria de segurança do código
Revisão do código-fonte sem depender de ambiente no ar: autorização, parsers, máquinas de estado, segredos, dependências e supply chain. Cada achado aponta arquivo, linha e a correção recomendada.
Para evolução de plataforma, troca de stack, M&A, preparação para SOC 2/ISO 27001 — ou antes de o código chegar à produção.
Pentest contínuo e monitoramento
Pentest recorrente alinhado às suas sprints e vigilância contínua da superfície de ataque: novos endpoints, dependências com CVE priorizado por KEV e EPSS, vazamentos públicos (GitHub, pastebin, dark web). Tudo acompanhado no No Vuln Hub.
Para SaaS em crescimento, fintechs e e-commerces de alto volume.
Cobertura
Não importa se é monolito ou microserviço, REST ou GraphQL, mobile-first ou B2B legacy.
Frontend e backend.
OWASP API Top 10.
Onde mora 40% dos bugs P1.
Confiar em parceiro é assumir o risco dele.
App + tráfego + storage.
AWS, GCP, Azure.
Aplicadas conforme o objetivo de cada engajamento, com evidência rastreável quando o seu cliente ou auditor exige ISO/IEC 27001, SOC 2 ou PCI-DSS.
Metodologia No Vuln
A maioria das auditorias roda Nessus, gera PDF e cobra caro. Nós construímos algo diferente.
A Metodologia No Vuln é nossa abordagem proprietária de adversary emulation: pesquisadores seniores de segurança ofensiva conduzindo uma tecnologia própria, integrada a modelos de IA de fronteira. Em vez de rodar um scanner e gerar um PDF que ninguém lê, atacamos seu sistema do mesmo jeito que pesquisadores de elite atacam empresas em programas de bug bounty internacionais — buscando premissas erradas do desenvolvedor, não apenas inputs sem sanitização.
A tecnologia amplia alcance, profundidade e consistência. O pesquisador define o escopo, autoriza cada ação sensível e assina cada achado.
Falar com um pesquisador
Ferramentas e módulos proprietários
Tecnologia proprietária com seleção por contexto e execução controlada — não disparos isolados de scanner. Cobre web, API, mobile, cloud, Kubernetes, Active Directory e código-fonte.
Subvetores de ataque mapeados
1.017 subvetores distribuídos em 86 vetores — de OAuth, SAML e GraphQL a cache poisoning, race conditions e request smuggling. O OWASP Top 10 lista 10 categorias.
CVEs com KEV e EPSS
Inteligência de vulnerabilidades mantida pela No Vuln para priorizar o que de fato atinge a sua stack — explorado no mundo real (CISA KEV) e com probabilidade de ataque (EPSS).
até 7,4×
mais alcance por hora de pentest do que uma consultoria tradicional. Mesmo orçamento, mais cobertura — e o seu sistema mais seguro.
Como funciona
Da primeira call à entrega final, cada etapa é conduzida por pesquisadores, documentada, reproduzível e auditável.
Call técnica com o seu time, NDA e termo de autorização assinados, acessos conforme a modalidade (black, grey ou white box) e janelas de teste combinadas.
Reconhecimento passivo e mapeamento da superfície exposta — domínios, APIs, integrações, JS bundles e repositórios públicos —, captura de tráfego (HAR) e dos fluxos de autenticação e de negócio junto com o seu time.
Estudo das tecnologias, das regras de negócio e das integrações para levantar as hipóteses de vulnerabilidade mais prováveis, priorizadas pelo impacto no seu negócio.
Os pesquisadores executam o plano com o ferramental proprietário da No Vuln. Cada achado é comprovado com PoC reproduzível, sem impacto em produção.
Cada achado passa por 6 gates de validação antes da entrega. Relatório executivo e técnico, sessão de readout com o seu time e reteste incluso após a correção.
Clientes
Algumas das empresas que já colocaram seus sistemas à prova com a No Vuln.



Blog
Artigos técnicos sobre vulnerabilidades, OAuth, LGPD e mercado de pentest. Sem buzzword.
Vulnerabilidade30 de out 20269 min
A Binance sofreu o maior roubo cripto da história (~US$ 6,3 bi) em 29/10/2026. O que aconteceu, como começou num notebook e o que isso ensina.
Ler artigo
Vulnerabilidade28 de out 20268 min
Node2Shell (CVE-2026-111497): falha crítica no Brotli do Google atinge Node.js, .NET, Python e mais. Quem está exposto e como corrigir já.
Vulnerabilidade23 de out 20268 min
Hackers ligados à China usaram o ARTEX, framework de agentes de IA (Storm-0940), para atacar 2.250+ tenants do Microsoft 365 via ConnectWise. O que fazer.
FAQ
Preço, prazo, LGPD, sigilo e como o trabalho acontece — em linguagem direta.
Ver todas as 115 perguntasA única forma confiável é com um teste de invasão (pentest) feito por especialistas humanos, não apenas scanners automáticos. Scanners encontram bugs óbvios — versões desatualizadas e XSS triviais — mas falhas de lógica de negócio, chains de exploração e premissas erradas só aparecem com análise manual. Auditorias regulares + monitoramento contínuo da superfície de ataque dão a visão real do risco.
A LGPD não exige pentest com esse nome, mas exige no Art. 46 medidas de segurança técnicas e administrativas aptas a proteger os dados pessoais. Na prática, pentest documentado é uma das poucas formas concretas de comprovar essa adequação em fiscalização da ANPD ou em auditoria de cliente enterprise. Padrões como ISO 27001, SOC 2 e PCI-DSS, por outro lado, exigem pentest explicitamente.
Varia conforme escopo. O pentest é contratado em pacotes de horas: No Vuln Sprint (25h, R$ 8.750 a R$ 12.500) para aplicações pequenas, MVPs e SaaS em validação; No Vuln Deep Dive (50h, R$ 17.500 a R$ 25.000) para sistemas em produção com base ativa de clientes; e No Vuln Full Scope (100h+, a partir de R$ 35.000) para pentests enterprise com whitebox completo, mobile e cloud. O valor-hora varia de R$ 350 a R$ 500 por hora conforme stack, modalidade e prazo. PTaaS (recorrente) é sob consulta. Cada caso recebe orçamento personalizado após o escopo ser definido.
Pentest é simulação de ataque com objetivo claro: invadir. Você descobre exatamente o que um atacante real faria com seu sistema hoje. Auditoria é revisão estruturada, com acesso ao código e à infraestrutura, avaliando design, controles ausentes e dívida técnica de segurança. Pentest mostra o que quebra agora; auditoria mostra o que vai quebrar depois. Os dois se complementam.
Não. Trabalhamos com exploração controlada, sempre alinhada ao escopo. Testes destrutivos só ocorrem em ambiente de homologação ou janela de manutenção combinada. Em produção, validamos cada bug com PoC mínima — sem payloads que causem indisponibilidade.
Não. Todo o trabalho é feito com sua aplicação rodando normalmente. Em casos raros (testes de DoS específicos, race conditions de alto volume), combinamos uma janela noturna ou ambiente espelho.
Sim. Pentest contratado por escrito, com escopo definido e NDA, é prática regulamentada e exigida por padrões como ISO 27001, SOC 2, PCI-DSS e LGPD (medidas razoáveis de segurança).
De 1 a 8 semanas, dependendo do pacote e da complexidade do escopo. O Sprint (25h) cabe em uma janela de até 21 dias úteis; o Full Scope (100h+) pode chegar a 8 semanas para cobertura full-stack.
Sim, em etapas específicas: extração de superfície de ataque, taxonomia de código, geração de hipóteses. Toda hipótese é validada manualmente por um pesquisador antes de virar um achado. IA acelera. Pessoa decide.
Scanners encontram bugs óbvios — versões desatualizadas, configurações erradas, XSS triviais. Nosso trabalho começa onde o scanner termina: lógica de negócio, chains de exploração, premissas erradas. Esses bugs não aparecem em scanner nenhum.
Você recebe o relatório atestando o escopo testado, a metodologia aplicada e as classes verificadas. Isso é entregável de conformidade válido. Mas, na prática, quase nenhuma aplicação web em produção sai de uma auditoria nossa sem pelo menos 1 finding crítico ou alto.
Você corrige, abre um chamado conosco, e validamos a correção dentro do prazo definido na proposta (60 dias no Sprint). No PTaaS, o re-test faz parte do ciclo contínuo. Sem cobrança extra.
Sim. O pentest pontual (pacotes Sprint, Deep Dive e Full Scope) aceita até 3x sem juros. O PTaaS é cobrado de forma recorrente. Faturamos com NF-e (CNPJ obrigatório).
Sempre. Nosso modelo padrão é enviado antes da primeira call técnica. Aceitamos também o seu modelo, se preferir.
Entre em contato
Conte o que você precisa testar. Nossa equipe retorna em até 24h úteis com uma avaliação inicial do escopo.
Atendimento direto
Fale agora com nosso time pelo WhatsApp. Resposta em minutos durante o horário comercial — sem formulário, sem espera.